この記事で押さえたいこと
- 招待の状態とメール配信の状態を分け、参加確定の条件を明文化する。
- リンクの所持だけでは宛先本人とみなさず、確認済みアドレスと照合する。
- 二重承諾や再送でも、所属と権限を重複・上書きしない処理を設計する。
- 参加後のAPI、RAG、非同期処理まで組織境界の確認対象にする。
1. 招待はどの状態を経て参加になるか
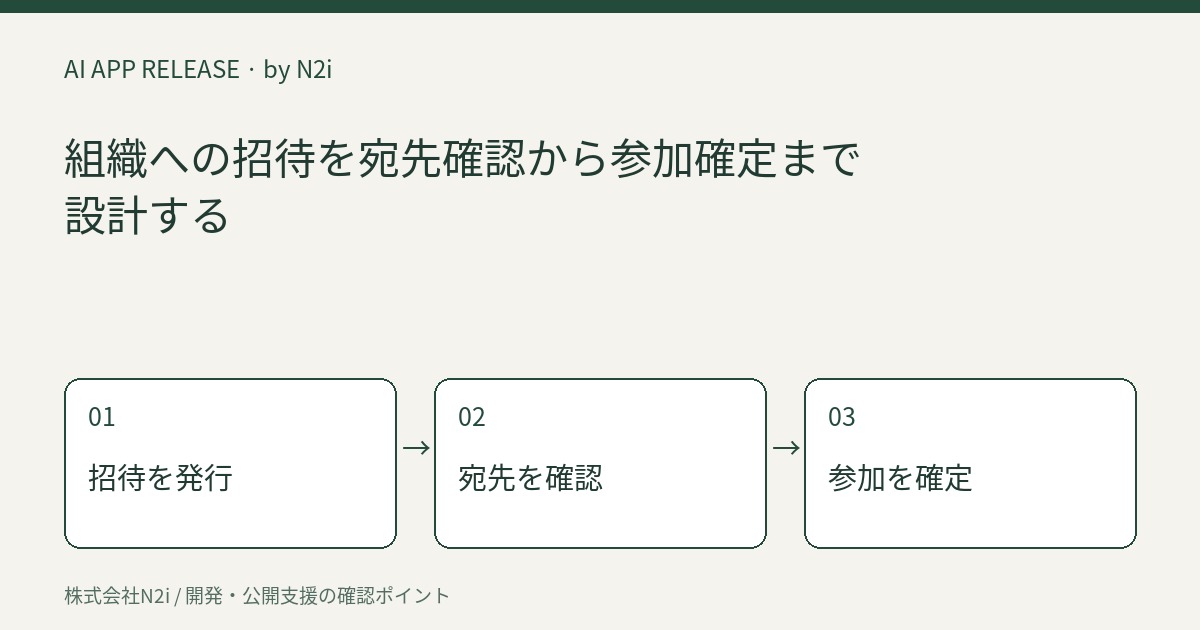
本稿では、招待を未承諾・承諾済み・取消済み・期限切れに分け、メールの送信待ち・配信失敗は別の記録として扱う設計を提案します。発行時には組織、宛先、予定する役割、発行者、期限、招待の識別子を関連付けます。例えば、文書レビュー担当を招く場合、メールが送れたこととレビュー権限を得たことは別です。配信成功を所属作成の条件にせず、承諾時の条件確認を通った場合だけ所属を作ります。期限切れは時刻から判定しても構いませんが、一覧表示と確定処理で判定が食い違わない形にします。
参加確定は、招待の検証、利用者の照合、所属の作成、招待の承諾済み更新を一つの整合した処理として設計します。例えば二つのタブで同時に承諾しても、一方だけが所属を作り、他方は確定済みとして扱えるようにします。所属だけ作られて招待が未承諾のまま残る状態は、再実行時の判断を難しくします。認可失敗時にも不整合や権限の抜け道を残さないという原則を踏まえ、更新途中の失敗では確定前に戻すか、確定した結果を識別できる仕組みを選びます。[1]
- 招待状態とメール配信状態を別々に記録する。
- 所属作成と承諾済み更新の整合性を確認する。
- 同時承諾、途中失敗、応答消失後の再実行を試験項目にする。
2. 転送や宛先違いをどう見分けるか
本稿では、招待先アドレスと、ログイン利用者が確認済みとして持つアドレスの一致を承諾条件にする案を採ります。リンクは転送できるため、所持だけで招待先本人と判断しないためです。例えば、仕事用アドレス宛ての招待を私用アカウントで開いた場合は、そのまま参加させず、アカウント切替へ案内します。複数アドレスを登録できるアプリなら、主アドレスだけでなく確認済みアドレス集合との照合を検討します。自己申告で入力しただけのアドレスは照合対象に含めない設計とします。
アドレスの大文字小文字、別名、組織独自の転送規則を独自に解釈して同一人物へまとめることは避け、採用する認証基盤とアプリの照合規則を先に決めます。誤記された宛先は、受信者側で自由に書き換えて承諾させず、発行者が取消して正しい宛先へ出し直す流れを提案します。認証と認可は別の判断なので、ログイン成功だけを組織参加の許可に置き換えないことが重要です。未照合の画面には文書名や他の参加者などを出さず、表示に必要な情報を絞ります。[1]
- 転送先の別利用者では承諾できないことを確認する。
- アカウント切替後も元の招待に戻れる導線を用意する。
- 宛先の修正は取消・再発行として履歴を残す。
3. 招待トークンと有効期限をどう扱うか
本稿では、招待トークンに推測困難な乱数を使い、組織名やメールアドレスそのものを秘密値として使わない方式を提案します。保存時は照合用のハッシュなどを用い、生の値を日常の運用画面やログへ残さない構成を検討します。これは招待向けの設計案であり、セッション識別子について安全な乱数生成や生の識別子をログに残さないことを勧める資料を参考にしています。招待トークンをログイン用のセッションとして兼用せず、承諾の対象を特定する用途に限定します。[2]
期限はメールの到着時刻ではなく、サーバーが保持する失効時刻で判定する案とします。具体的な長さは、外部協力者が受信できる時間帯と、付与予定の権限や扱う情報を踏まえて決め、根拠なく一律の期間を置きません。再送については、単なる配信再試行と、旧トークンを無効にする再発行を区別します。例えば誤送信が疑われる場合は再発行を選び、旧リンクから承諾できないことを確認します。リンクを開く操作は確認画面の表示にとどめ、明示的な確定操作で状態を更新する構成を提案します。
- 期限直前・期限と同時刻・期限後の判定を確認する。
- 再発行後に旧リンクを開いた場合の案内を決める。
- アクセスログ、エラー通知、解析ツールへのトークン混入を点検する。
4. 承諾時の分岐を確認表でそろえる
次の表は、招待画面と確定処理の期待結果をそろえるための設計用確認表です。実施結果を示すものではありません。テスト時には各行に実施日、環境、観測した結果を別途記録します。特に、同じリンクを再度開く場合と、別の招待から既存メンバーが承諾する場合を分けます。前者は同じ処理の再実行ですが、後者は新しい役割の提案を含むことがあるためです。本稿では、招待の承諾を既存権限の変更操作として兼用せず、役割変更は別の承認経路へ分離する案を採ります。
画面上の案内だけでなく、データがどう変わるかまで期待結果に含めます。例えば参加済みなら、所属が増えず、役割も変わらないことを確認します。期限切れなら、エラー表示だけでなく所属が未作成であることを確かめます。認可処理の単体・結合テストを作り、失敗時の安全な終了も確認するという資料の考え方を、この分岐表に適用します。利用者に返す説明と内部の失敗理由は分け、画面にデバッグ情報や他人の登録状況を詳しく出さない方針とします。[1]
| 条件 | 画面・操作 | 期待するデータ結果 |
|---|---|---|
| 有効・宛先一致・未参加 | 組織と役割を確認して承諾 | 所属を一件作成し、招待を承諾済みにする |
| 別アカウントでログイン | 切替を案内し、確定を拒否 | 所属と招待状態を変更しない |
| 期限切れ・取消済み | 利用不可と再発行の依頼先を案内 | 所属を作成しない |
| 同じ招待を再度承諾 | 確定済みの結果を案内 | 所属や通知イベントを重複作成しない |
| 別の招待だが既に参加済み | 参加済みとして案内 | 既存の役割を招待内容で上書きしない |
| 二つの端末から同時に承諾 | 確定した一つの結果へ収束 | 所属の重複や途中状態を残さない |
5. ログイン中のセッションをどう接続するか
招待を開いた時点で未ログインなら、ログインや必要なアドレス確認を終えてから承諾画面へ戻す流れを提案します。途中で別の組織へ切り替えても、招待先の組織を現在選択中の組織で上書きしないことが要点です。例えば普段使う組織の画面から招待へ戻った場合も、参加先とログイン中のアカウントを改めて表示します。認証状態を継続するセッションと、操作対象である招待は別々に保持し、セッションが有効であることだけで承諾条件がそろったとは判断しません。[2]
承諾画面を長時間開いたままにする場合は、表示時の判定を確定時まで使い回さない設計とします。途中でセッションが失効したら再認証へ戻し、アカウントが変わった場合は宛先照合からやり直します。資料ではセッションの期限をサーバー側で管理し、ログアウト時にもサーバー側で無効化することを求めています。これを踏まえ、ブラウザーに残る画面や戻る操作をログイン継続の証拠にはしません。参加に伴う権限状態の反映方法も、採用するセッション実装に合わせて確認します。[2]
- 承諾直前のログアウトとアカウント切替を試す。
- 画面表示後に招待が取り消された場合も確定を拒否する。
6. 参加後のAPIとRAGに何を許可するか
組織への所属と、組織内の全データへのアクセス許可は分けて設計します。例えば、レビュー担当として参加した利用者には、担当文書の閲覧だけを許可し、全社文書の検索や外部連携設定の変更までは付与しない案です。APIでは、画面から渡された組織識別子や役割名を信頼せず、サーバー側で所属と対象資源の関係を確認します。資料の最小権限とサーバー側の認可という原則に基づき、招待を発行する側についても、その組織へ予定の役割を付与できるかを検証します。[1]
RAGを含む場合は、参加できたことだけで検索対象を広げず、文書の所属組織と閲覧条件を検索処理へ反映する設計を提案します。引用元の表示や原文取得にも同じ境界を適用します。承諾後にWebhookや初期設定ジョブを動かす場合は、確定した招待の識別子を使って重複処理を抑え、外部通知の失敗を所属作成の失敗と混同しない構成にします。再実行の対象は通知などの後続処理に限定し、同じ承諾を繰り返して権限を追加しないよう、処理ごとの責任範囲を決めます。
- 組織識別子を変更したAPI要求で他組織の情報を取得できないことを試す。
- RAGの検索結果、引用、原文取得を別々に確認する。
- Webhook失敗後の再実行で所属や権限が変化しないことを確認する。
7. 公開前の確認を保守へどう引き継ぐか
本番公開の判断では、正常な承諾だけでなく、取り消した招待の拒否、配信失敗後の復旧、後続ジョブの再実行まで観測できる状態を目標にします。例えば「参加できない」という問い合わせに対し、運用担当が未配信、期限切れ、宛先不一致、承諾済みを区別できるようにします。ログには必要な識別子、操作種別、時刻、結果を記録し、過剰な個人情報を残さない方針を定めます。資料も認可関連の記録を重視する一方、過剰な記録による機微情報の蓄積に注意を促しています。[1]
引継ぎ資料には、再送と再発行を選ぶ条件、取消操作の担当、配送障害時の連絡経路、調査に必要な記録の参照先をまとめる案を提案します。問い合わせ対応で秘密のリンクを貼り付けてもらう運用は避け、招待の識別子などで追えるようにします。公開後に役割の定義や認証設定を変更した場合は、影響する分岐の試験を再実施します。未確認の組合せは未確認として残し、担当者の経験だけで合格扱いにしないことが、保守時の判断を引き継ぐうえで重要です。
- 発行、取消、再発行、問い合わせ対応の担当を決める。
- 試験記録に環境・期待結果・実測結果・未確認事項を残す。
よくある質問
招待を出した担当者が不在なら、誰が再発行すべきですか。
本稿では、同じ組織の招待管理権限を持つ代理担当が、元の申請目的と宛先を確認して再発行する流れを提案します。単にメールを転送する代理対応にはしません。代理担当にも権限がなければ、権限付与の承認経路へ戻し、利用者からの依頼だけで運用担当が所属を直接作らない扱いとします。
実際のメール配送を試せる確認環境がない場合はどうしますか。
招待生成、期限判定、宛先照合、確定処理は、テスト用の利用者と配送先を用意して分けて検証する案が考えられます。ただし、それだけでは本番の配送やリンクの遷移まで確認できません。未確認範囲を記録し、公開前に管理された受信先で一連の流れを確認する手順と担当を決めます。
一時休職中の人には、期限を延ばして待つ方がよいですか。
参加開始日が決まっていないなら、未承諾の招待を取り消し、復帰時に必要な役割を確認して発行し直す案を提案します。既に所属している人の休職対応は、招待期限の変更では代替できません。所属や利用制限を扱う別の運用として判断し、未承諾の招待と既存メンバーを分けて管理します。
期限付きの例外で、別アドレスから参加させられますか。
例外を認める場合も、宛先照合を一時的に無効にするのではなく、承認された別アドレスへ新たに招待する方法を提案します。例外の承認者、目的、終了日、見直し担当を記録し、必要なら参加後の権限にも期限を設けます。招待リンクの期限と、参加後に業務を行える期間は別々に管理します。
参考・関連資料
公式資料の確認日:2026-10-26。業務例は説明用で、顧客の実績ではありません。編集:株式会社N2i。執筆にAI支援を使用し、別のAIによる出典・品質確認に合格した記事を公開する方針です。
CONSULT WITH N2i
公開前の不安を、開発会社に相談。
AIで作ったシステムや、個人情報を扱う業務Webシステムの公開に迷っている方へ。名古屋のN2iが現在の構成を伺い、必要な確認と作業を整理します。
30分の無料相談を予約コード共有前のNDA対応可。作業費は要見積。初回予約にAPIキー・パスワード・実際の顧客データを送る必要はありません。